2
很多单位在网络不稳定的会议室、涉密场所、或者需要外出开会时,会用到无纸化会议系统的离线模式。但一个普遍的顾虑是:资料下载到平板本地、脱离网络和服务器管控后,内容还安全吗?平板丢了怎么办?资料会不会被拷走?
本文以小兵无纸化会议系统为例,完整解析离线模式下的内容加密与安全机制,把这个问题讲清楚。
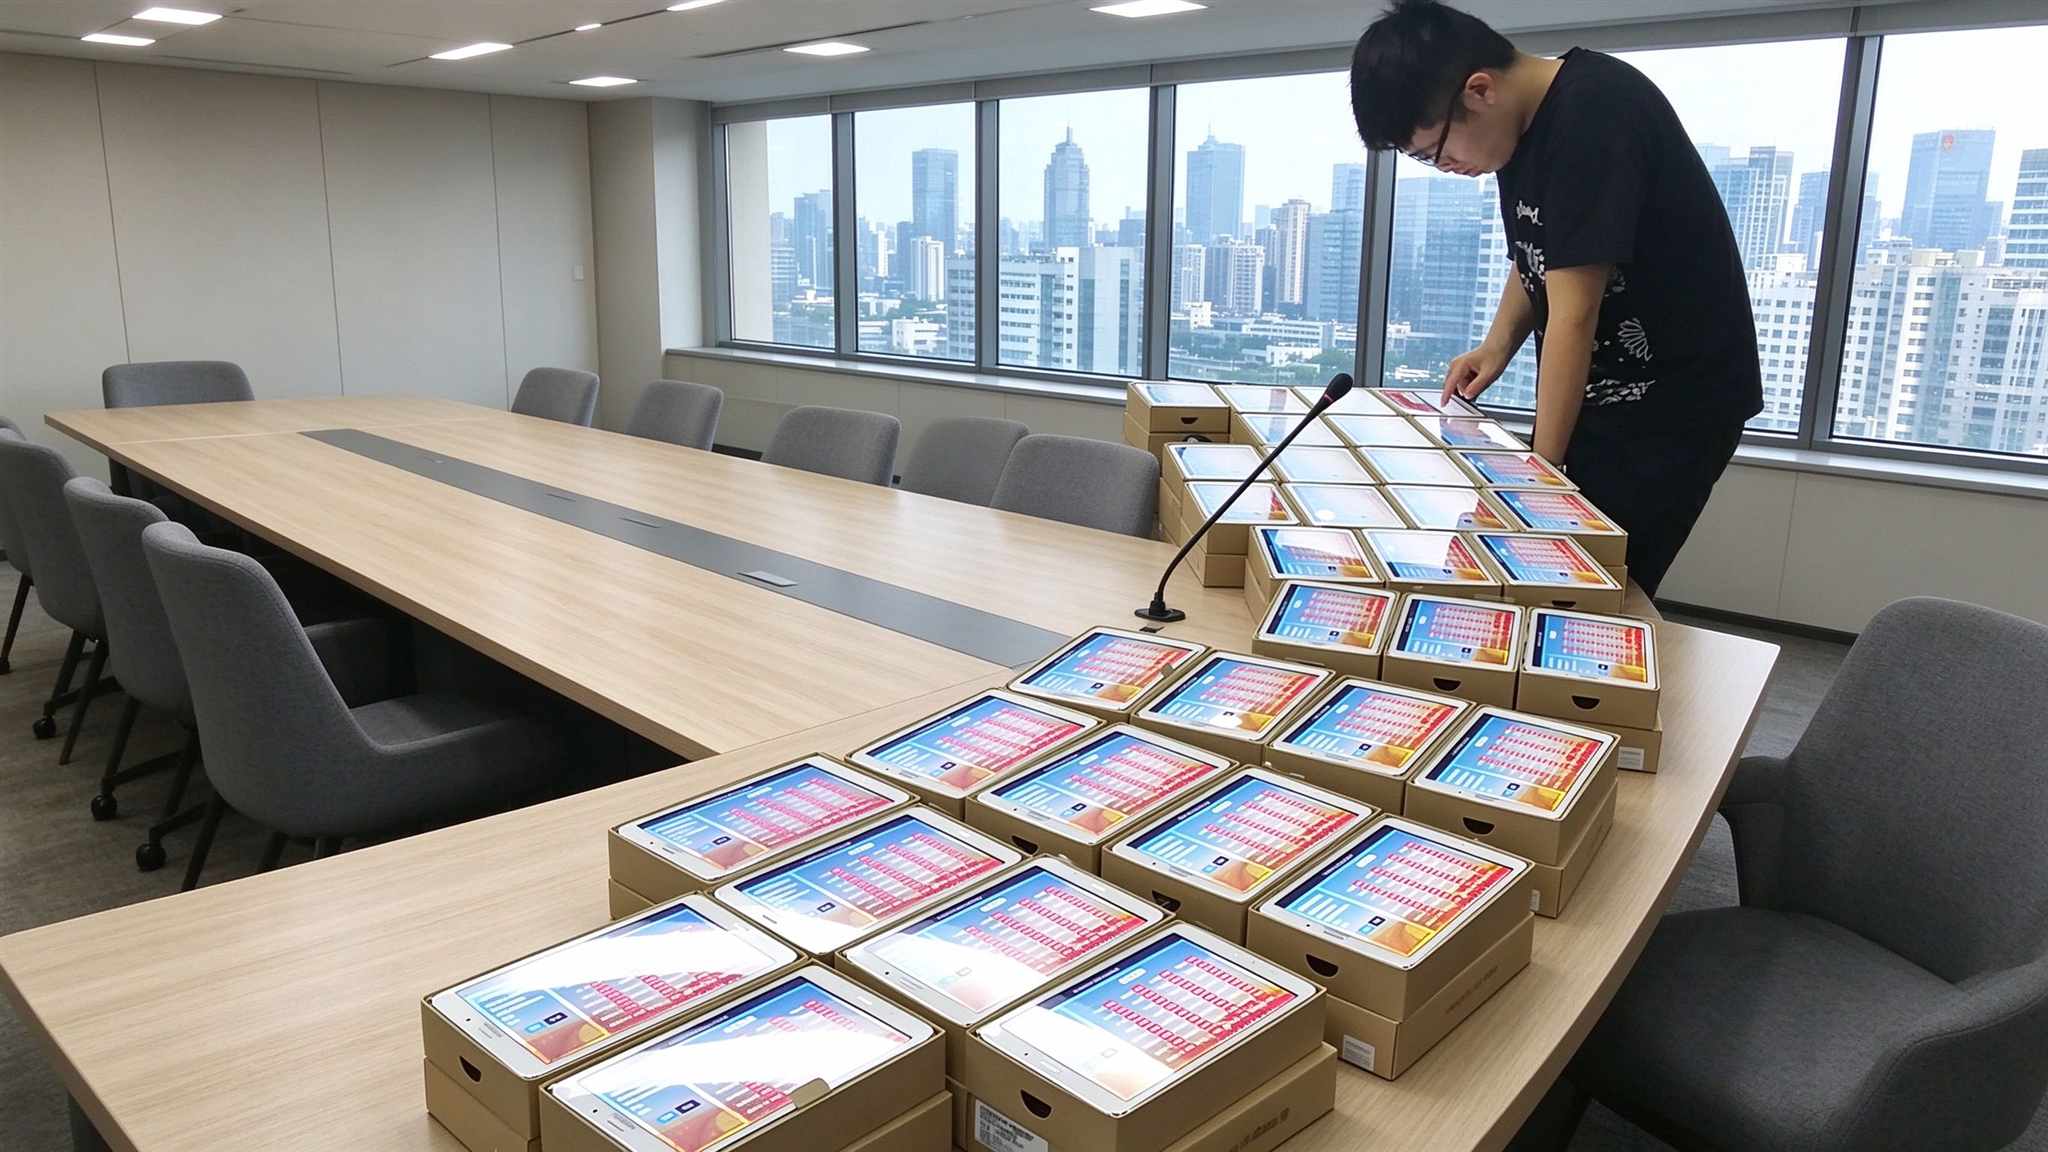
一、先理解离线模式的工作原理
离线模式并不是简单地"把文件存到平板上",而是一套完整的安全机制。
正常在线流程:
服务器创建会议、上传资料 → 平板登录、在线查看 → 资料实时受服务器权限管控
离线模式流程:
会前在有网环境登录、授权并下载加密资料包 → 会议现场断网,凭身份认证进入离线会议 → 本地解密查看、批注 → 联网后批注数据回传同步 → 会后资料按策略销毁
关键点在于:下载到平板的资料始终是加密存储的,不是明文文件,即使把平板拆开读取存储芯片,拿到的也是密文。
二、离线内容加密的核心机制
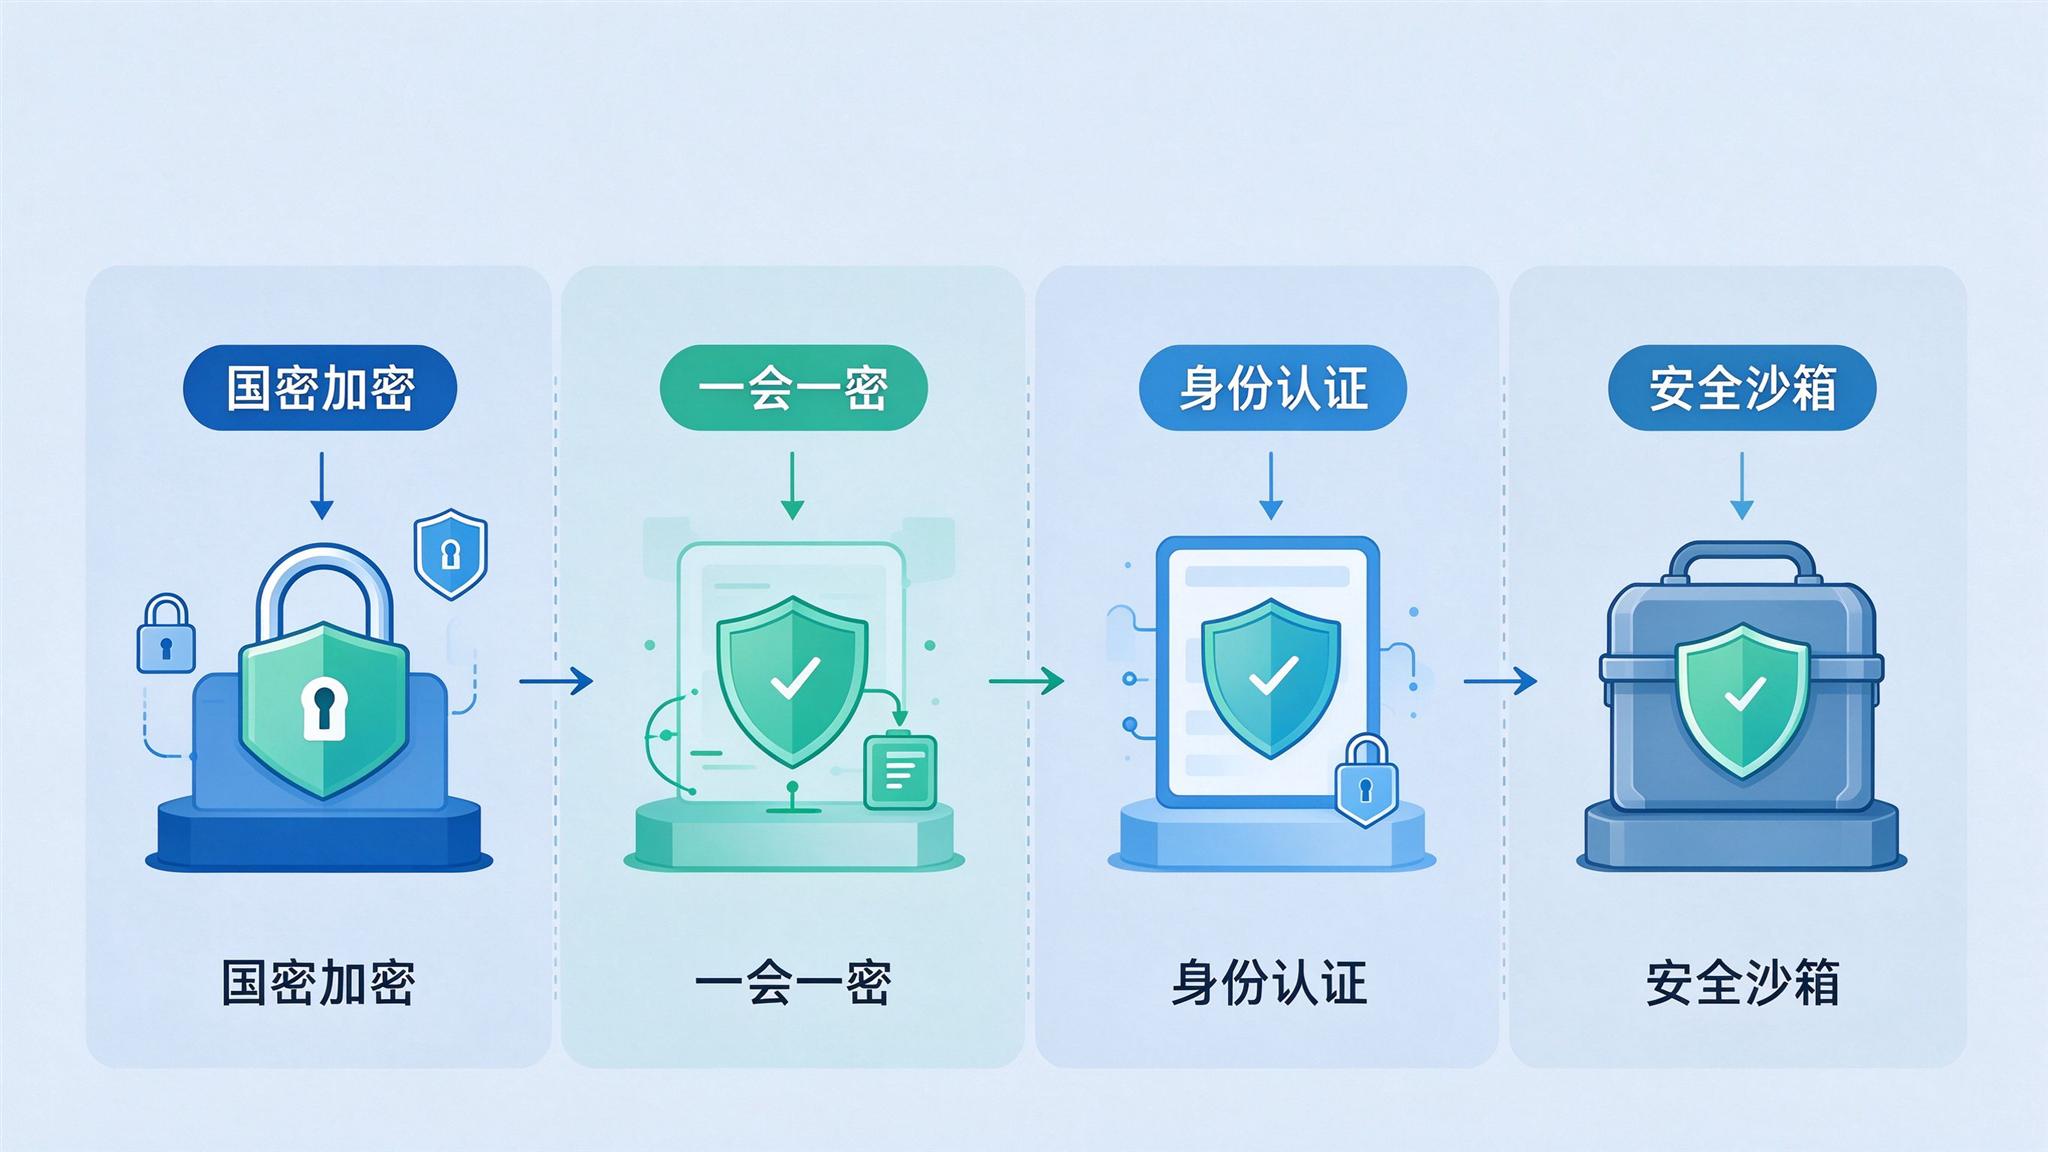
1. 国密算法全程加密
小兵无纸化会议系统离线资料采用国密算法(SM2/SM3/SM4)进行加密:
- SM4对称加密:对会议文件内容进行加密存储,文件在本地全程无明文
- SM2非对称加密:用于密钥交换和身份认证
- SM3哈希算法:用于完整性校验,防止文件被篡改
资料在传输(下载)和存储两个环节都是加密的,符合等保和涉密场景的密码应用要求。
2. "一会一密"的密钥管理
这是离线加密的关键设计:
- 每场会议使用独立的加密密钥(一会一密),不同会议密钥互不相同
- 密钥不在终端明文保存,而是经过加密后由系统托管
- 终端只有在通过身份认证后,才能在安全区域内临时获得解密能力
- 会议结束、资料销毁后,该会议密钥失效,即使历史密文泄露也无法解密
这种设计把"文件安全"和"密钥安全"分开管理,大幅提升了破解难度。
3. 身份认证与权限离线生效
离线状态下,会议密码、人员密码、权限隔离依然正常工作:
- 进入离线会议需要身份验证(密码/指纹等)
- 不同角色在离线时仍保持权限隔离,该看的能看、不该看的看不到
- 离线资料与参会人员账号绑定,换一个账号登录无法查看他人会议资料
- 支持多人经密码校验后使用授权账号阅文
4. 安全的本地存储沙箱
- 加密资料保存在应用专属的安全存储区域(沙箱),与系统其他文件隔离
- 用户无法通过文件管理器直接访问、复制这些资料
- 禁止通过截屏、录屏、分享等方式外传(可按策略配置)
- 资料不能通过USB、蓝牙等通道导出
三、设备丢失等极端情况的防护
离线模式最大的担忧是设备丢失。对此有多层防护:
- 文件本身加密:丢失设备上的资料是密文,没有密钥无法打开
- 进入需认证:捡到设备的人无法通过锁屏和会议身份验证
- 密钥不落地:解密密钥不直接保存在设备上,无法通过破解本地文件获得
- 远程擦除:设备联网后可远程擦除会议资料(MDM/系统管控能力)
- 会后自动销毁:离线会议资料设置了生命周期,会议结束、重新联网后按策略自动销毁,设备上不留存
- 水印追溯:查看资料时显示含姓名、时间的水印,对拍照外泄形成威慑和追溯
通过这些组合措施,即使设备丢失,会议内容泄露的风险也被控制在极低水平。
四、离线资料的销毁机制
资料"能下载"也要"能销毁"。系统支持多种文件销毁模式:
| 销毁模式 | 说明 |
|---|---|
| 会议结束自动销毁 | 会议结束、终端联网确认后自动删除本地资料 |
| 定时到期销毁 | 资料到达设定时间后自动失效删除 |
| 手动销毁 | 管理员手动触发销毁指定会议资料 |
| 换场清缓存 | 切换会场时清除上一场会议的本地缓存 |
销毁不仅是删除文件索引,还会对存储区域进行安全擦除,防止通过数据恢复手段找回。
五、离线模式安全使用建议
为充分保障离线会议安全,建议:
- 会前授权下载要规范:在受控网络环境下由本人登录下载,不要让他人代操作
- 设置强认证:终端锁屏密码、会议密码、指纹等认证方式要开启,不要图省事
- 设备专人保管:离线会议期间平板由参会人员自行保管,避免无人看管
- 会后及时联网:会议结束后尽快让终端联网,完成批注回传和资料自动销毁
- 核对销毁结果:管理员在后台确认终端资料已销毁,特别是涉密会议
- 涉密会议用专用设备:高密级会议建议使用专用涉密终端,会后统一回收检查
- 关注物理安全:设备集中充电、存放的场所要安全可控
六、离线 vs 在线:安全能力对比
| 安全维度 | 在线模式 | 离线模式 |
|---|---|---|
| 资料加密 | 传输+存储加密 | 传输+存储加密(本地密文) |
| 身份认证 | 实时认证 | 认证离线生效 |
| 权限管控 | 服务器实时管控 | 权限随资料包下发、本地执行 |
| 密钥管理 | 服务器托管 | 一会一密、加密托管、不落地 |
| 远程擦除 | 实时可用 | 联网后生效 |
| 资料销毁 | 服务器控制 | 会后联网自动销毁/定时/手动 |
可以看到,离线模式通过"加密+认证+权限+密钥+销毁"的组合,把在线模式的大部分安全能力延伸到了离线环境。
结语
离线模式的安全性,本质上取决于加密体系和密钥管理是否到位。小兵无纸化会议系统采用国密算法、一会一密、身份认证、安全沙箱、多重销毁等机制,确保资料下载到终端后全程加密、离线可控、会后清除,让用户在网络不佳或涉密场景下也能安全开会。
当然,任何技术手段都需要配合规范的管理流程。建议各单位结合本文的使用建议,建立离线会议的授权、保管、回收、销毁制度,让离线模式既方便又安全。
广州小兵过河信息科技有限公司简介
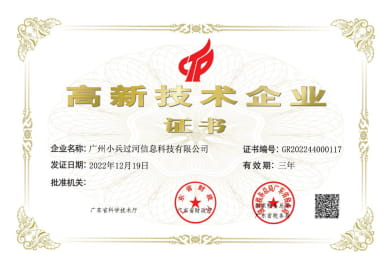
公司于2014年4月成立,是国家高新技术企业,国家级科技型中小企业,国家级创新型中小企业,"双软"企业,广州市科技创新小巨人企业。
- 100+著作创新,8000+终端,300+案例场景
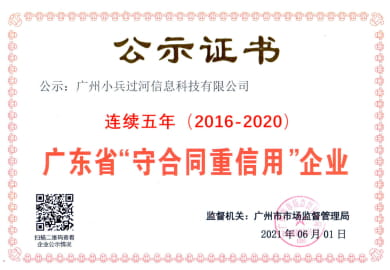
- 连续五年获得广东省守合同重信用企业
- 电信、移动、联通、广电政企合作伙伴
小兵利用云、大数据、AI等技术为客户提供产品一站式方案,可按需定制,部署灵活,全方位/多场景解决客户需求,为全国客户提供持续服务!
- 联系人:靖先生
- 电话:189-2270-4130
- 地址:广州市天河区中山大道西91号2层212号
- 官网:https://www.ibingotech.net